En bref : le message « réseau non sécurisé » s'affiche parce que le Wi-Fi ne demande pas de mot de passe. Il ne signifie pas que votre connexion est dangereuse. L'accès est contrôlé par le portail Clic&Surf, les appareils connectés sont isolés les uns des autres et le trafic est filtré. Sur les appareils compatibles, les ondes Wi-Fi sont en plus chiffrées automatiquement grâce à la technologie OWE.
¶ Pourquoi ce message s'affiche
Votre téléphone ou votre ordinateur juge un Wi-Fi sur un seul critère : faut-il un mot de passe pour s'y connecter ?
Sur un Wi-Fi public (hôtel, camping, restaurant, gare…), il n'y en a pas, pour que chacun puisse se connecter simplement. L'appareil affiche alors « non sécurisé », « réseau ouvert » ou « Unsecured network ».
Ce message ne voit pas les protections installées derrière la borne Wi-Fi. Il indique seulement que, sans OWE, les ondes radio entre votre appareil et la borne ne sont pas chiffrées.
¶ Ce qui vous protège sur un Wi-Fi Clic&Surf
Que votre appareil affiche ce message ou non, ces protections sont toujours actives :
¶ Le chiffrement automatique : la technologie OWE
OWE (Opportunistic Wireless Encryption), aussi appelée « Wi-Fi Enhanced Open », fait partie de la norme de sécurité WPA3. Elle chiffre les ondes Wi-Fi entre votre appareil et la borne, sans mot de passe et sans aucune manipulation de votre part. Chaque appareil reçoit sa propre clé secrète, différente de celle des autres utilisateurs : personne d'autre ne peut lire ce qui passe dans l'air.
| Sur un Wi-Fi Clic&Surf | Sans OWE | Avec OWE |
|---|---|---|
| Accès contrôlé par le portail Clic&Surf | Oui | Oui |
| Isolation entre utilisateurs et filtrage | Oui | Oui |
| Sites et applications en HTTPS chiffrés | Oui | Oui |
| Ondes Wi-Fi chiffrées entre l'appareil et la borne | Non | Oui |
¶ Comment ça marche : le réseau masqué
Tous les appareils ne savent pas encore utiliser OWE. Pour que personne ne soit privé de Wi-Fi, nos bornes fonctionnent en mode transition OWE (OWE-TR) : elles diffusent deux réseaux en même temps, un réseau visible et ouvert, et un réseau masqué et chiffré.
- Vous choisissez « monwifipublic » dans la liste des réseaux Wi-Fi, comme d'habitude.
- La borne indique à votre appareil qu'une version chiffrée de ce réseau existe, sur un réseau masqué qui n'apparaît pas dans la liste.
- Appareil compatible : il bascule tout seul sur le réseau masqué. Les ondes Wi-Fi sont chiffrées. Vous n'avez rien à faire.
- Appareil non compatible : il reste sur « monwifipublic ». Les ondes Wi-Fi ne sont pas chiffrées, mais le portail, l'isolation, le filtrage et le HTTPS vous protègent.
- Dans les deux cas, vous passez par le portail Clic&Surf, puis vous accédez à Internet.
Vous ne verrez jamais le réseau masqué dans votre liste Wi-Fi, et c'est normal. Il n'a pas besoin d'être sélectionné et n'a pas de mot de passe : votre appareil s'y connecte seul s'il en est capable.
¶ Mon appareil est-il compatible ?
La plupart des appareils récents utilisent OWE automatiquement :
| Appareil | Compatible OWE à partir de |
|---|---|
| iPhone, iPad | iOS / iPadOS 13 |
| Mac | macOS 10.15 (Catalina) |
| Android | Android 10, selon le fabricant |
| PC Windows | Windows 10 récent ou Windows 11, selon la carte Wi-Fi et son pilote |
| Appareils plus anciens, consoles, objets connectés | Souvent non compatibles : ils restent sur le réseau ouvert |
Versions données à titre indicatif : la puce Wi-Fi de l'appareil doit aussi prendre en charge OWE.
Le message « non sécurisé » peut rester affiché même avec OWE. Certains systèmes se basent uniquement sur l'absence de mot de passe et continuent d'afficher « non sécurisé » ou « ouvert », alors que la connexion est bien chiffrée. Pour vérifier, ouvrez les détails du réseau Wi-Fi : selon le système, le type de sécurité indique « OWE » ou « Enhanced Open ».
¶ Questions fréquentes
¶ Pour les intégrateurs
- OWE (RFC 8110, Wi-Fi CERTIFIED Enhanced Open) : échange de clés Diffie-Hellman à l'association, clé de chiffrement unique par client, PMF (802.11w) obligatoire. Aucun mot de passe à gérer ni à communiquer.
- Mode transition (OWE-TR) : la borne diffuse un SSID ouvert visible et un SSID OWE masqué. Les beacons du SSID ouvert contiennent l'élément
OWE Transition Modequi pointe vers le BSSID/SSID chiffré. Un client compatible s'associe directement au SSID OWE ; les autres restent sur le SSID ouvert. - Même parcours utilisateur : les deux SSID mènent au même portail captif Clic&Surf, avec les mêmes règles d'isolation client et de filtrage.
- Rien à configurer côté utilisateur : le SSID masqué n'a pas à être communiqué ni ajouté aux appareils.
- Compatibilité : quelques équipements anciens ou objets connectés gèrent mal un SSID ouvert en mode transition. En cas de souci de connexion sur un appareil précis, contactez le support.
¶ Activer OWE-TR sur Ruckus Wireless (vSZ)
- Dans le vSZ, ouvrez la liste des Wireless LANs, puis créez ou modifiez le WLAN invité.
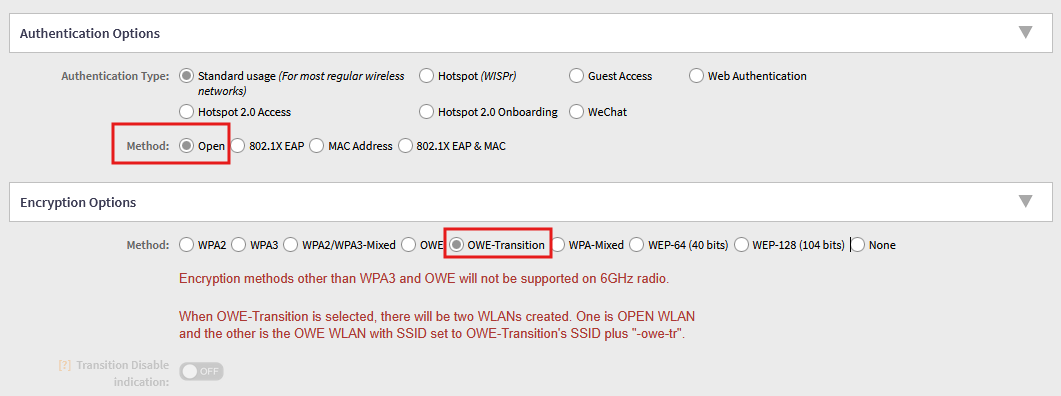
- Dans Authentication Options, choisissez le type d'authentification adapté à votre déploiement et la méthode Method : Open.
- Dans Encryption Options, sélectionnez Method : OWE-Transition. Laissez Transition Disable indication sur OFF.
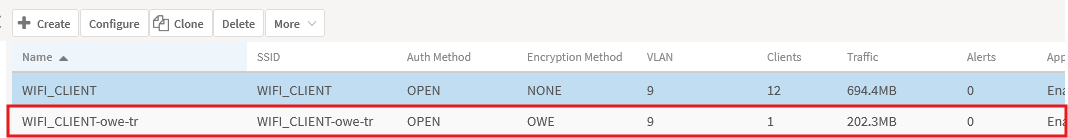
- Validez. Le vSZ crée automatiquement deux WLAN : le WLAN ouvert et un WLAN OWE masqué, dont le SSID reprend le nom du réseau suivi de
-owe-tr.
Dans la liste des WLAN, les deux réseaux apparaissent sur le même VLAN : le WLAN ouvert (chiffrement NONE) accueille les appareils non compatibles, et le WLAN -owe-tr (chiffrement OWE) les appareils compatibles.
Sur la radio 6 GHz, le vSZ ne prend en charge que WPA3 et OWE.
¶ Activer OWE-TR sur Ubiquiti UniFi
- Dans UniFi Network, ouvrez Settings › WiFi et sélectionnez le réseau invité.
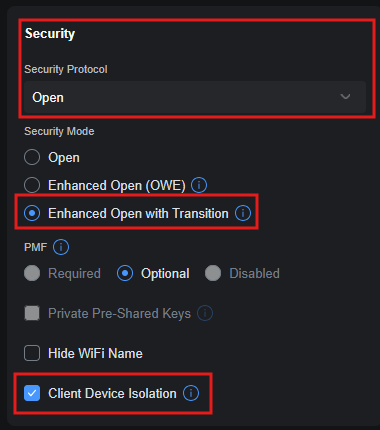
- Dans la section Security, choisissez Security Protocol : Open.
- Sélectionnez le mode Enhanced Open with Transition.
- Laissez PMF sur Optional et Hide WiFi Name décoché : le réseau ouvert doit rester visible.
- Cochez Client Device Isolation pour isoler les utilisateurs entre eux.
- Appliquez les modifications.
¶ Activer OWE-TR sur TP-Link Omada
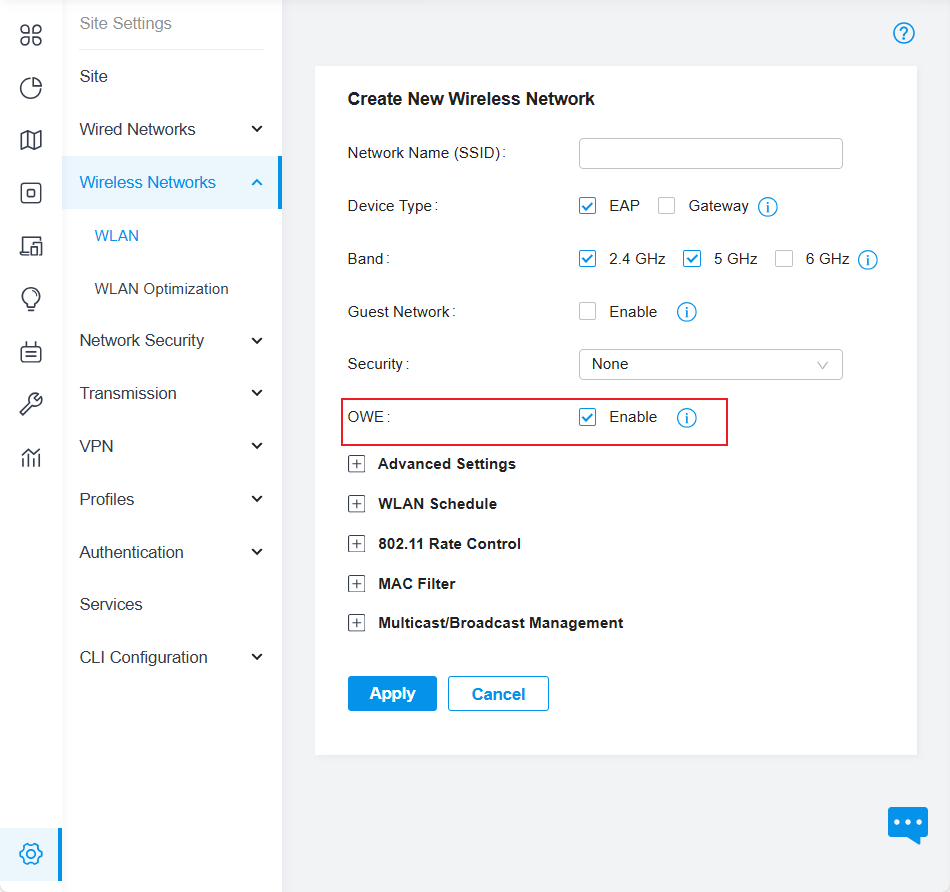
- Dans le contrôleur Omada, ouvrez Site Settings › Wireless Networks › WLAN, puis créez ou modifiez le réseau invité.
- Renseignez le Network Name (SSID) et cochez les bandes 2.4 GHz et 5 GHz.
- Laissez Security : None et cochez OWE : Enable.
- Cliquez sur Apply.
Pour toute question, nos équipes restent à votre disposition au 09 72 12 27 24 ou à l'adresse help@2isr.fr. Vous pouvez aussi consulter la FAQ ou contacter le support.